
固有通信噪声能在多大程度上保证分布式协同控制中的隐私?
To What Extent Can Inherent Communication Noise Guarantee Privacy in Distributed Cooperative Control?
📝 TLDR
多智能体分布式协同控制中,传统差分隐私方案依赖主动注入噪声。该文针对移动多智能体系统建模包含发射扰动、接收噪声、路径损耗与对数阴影衰落的物理通信噪声,利用其与智能体间距相关的方差特性作为天然隐私机制。设计保护LQR权重矩阵比例的分布式有限时域控制器,理论证明无需人工噪声即可提供累积(ε,δ)-差分隐私界,同时跟踪误差几乎处处收敛。
🧭 速览
探究多智能体系统中固有通信噪声能否替代人工噪声实现差分隐私保护,弥补主动噪声注入隐私方案的不足。
构建依赖智能体状态差的物理通信噪声模型,提出保护LQR权重比的分布式有限时域LQR协同控制器,并基于集合论灵敏度分析推导权重比邻接下的隐私界。
在不注入额外噪声时获得无限时域累积(ε,δ)-差分隐私保证,跟踪误差几乎处处与均方收敛于有限随机极限,权重比集合论隐私界比梯度保护界更不保守。
验证固有物理通信噪声可提供非平凡隐私保护并保持协同性能,扩展了差分隐私分布式控制在物理层被动隐私方向的研究。
🆚 方法对比
基于固有通信噪声的差分隐私分布式协同控制方案
- 无需主动注入人工噪声即可提供隐私保护
- 提供无限时域有界累积(ε,δ)-差分隐私保证
- 协作跟踪误差几乎必然且均方收敛到有限随机极限
- 控制性能与隐私保护的权衡可通过通信环境调节
- 隐私保护水平受物理信道噪声限制不可自由调节
- 隐私保证依赖于合适的设计条件满足程度
- 仅保护权重比而非完整成本函数可能限制适用范围
物理通信噪声模型
- 综合发射端扰动、接收端噪声、路径损耗和阴影衰落
- 有效噪声方差依赖智能体间状态差异,反映实际距离依赖
- 为隐私分析提供物理可解释的随机性来源
- 模型复杂度高,参数标定依赖实际通信环境
- 噪声方差不可自由调节,设计灵活性受限
- 需假设特定信道模型,通用性有待验证
分布式有限时域LQR机制
- 实现编队跟踪同时保护智能体私有控制偏好
- 二次代价结构公开时仅需保护权重比而非完整代价
- 基于集理论灵敏度分析获得比梯度保护更宽松的隐私界
- 有限时域设计需外推到无限时域累积隐私分析
- 权重比邻接关系在加法/删除操作下分析较为复杂
- 控制精度与控制力度的权衡需精心设计权重矩阵比
人工噪声注入方法(对比基线)
- 噪声量可按隐私预算精确标定和调节
- 理论分析成熟,可针对不同灵敏度灵活设计
- 适用于多种分布式优化和控制场景
- 额外噪声注入不可避免地降低收敛精度和控制性能
- 需校准注入噪声量与灵敏度的关系,设计复杂
- 人工扰动与系统固有的物理噪声叠加可能过保守
梯度基保护方法(对比对象)
- 保护完整的局部目标函数或其梯度,信息量大
- 在分布式优化问题中应用广泛,理论体系成熟
- 可直接应用于多种分布式算法框架
- 在LQR等控制设定下保护完整代价函数可能过于保守
- 梯度灵敏度通常较高,需要更多噪声注入
- 不利用已有物理随机性,资源利用效率低
密码学方法(对比对象)
- 提供强安全性保证,保护精确代数运算结果
- 理论安全级别高,对抗特定攻击模型有效
- 难以与随机控制算法和实时分布式实现集成
- 依赖精确代数操作,灵活性较差
- 计算和通信开销大,难以满足实时控制需求
本文提出利用固有通信噪声实现差分隐私的新方案,相比传统人工噪声注入和梯度基保护方法,通过保护LQR权重比而非完整代价函数获得更宽松的隐私界,同时避免性能损失;但其隐私保证受物理信道噪声不可调的限制。
🔬 深度抽取
深度抽取提供:指标/数据集/算力需求/局限性/可复现性评分
📊 论文图表(共 8 张)
展开查看 8 张图
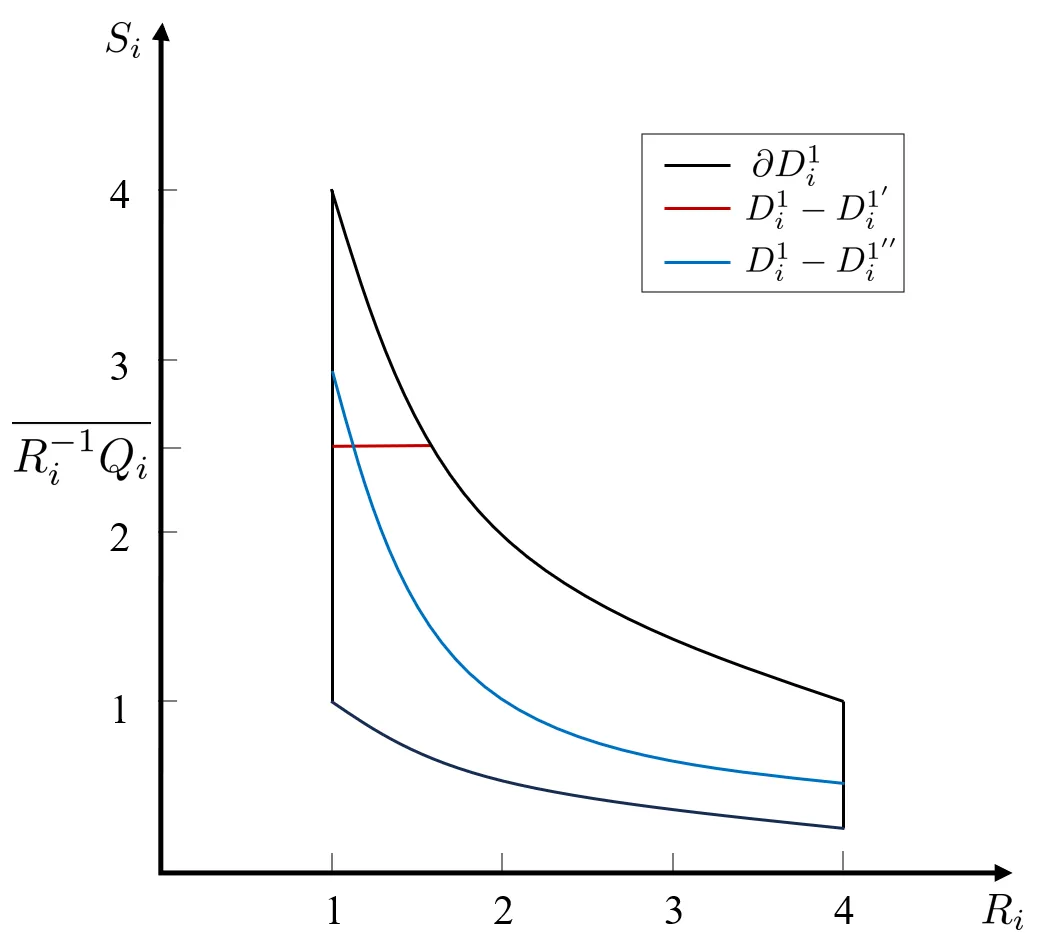
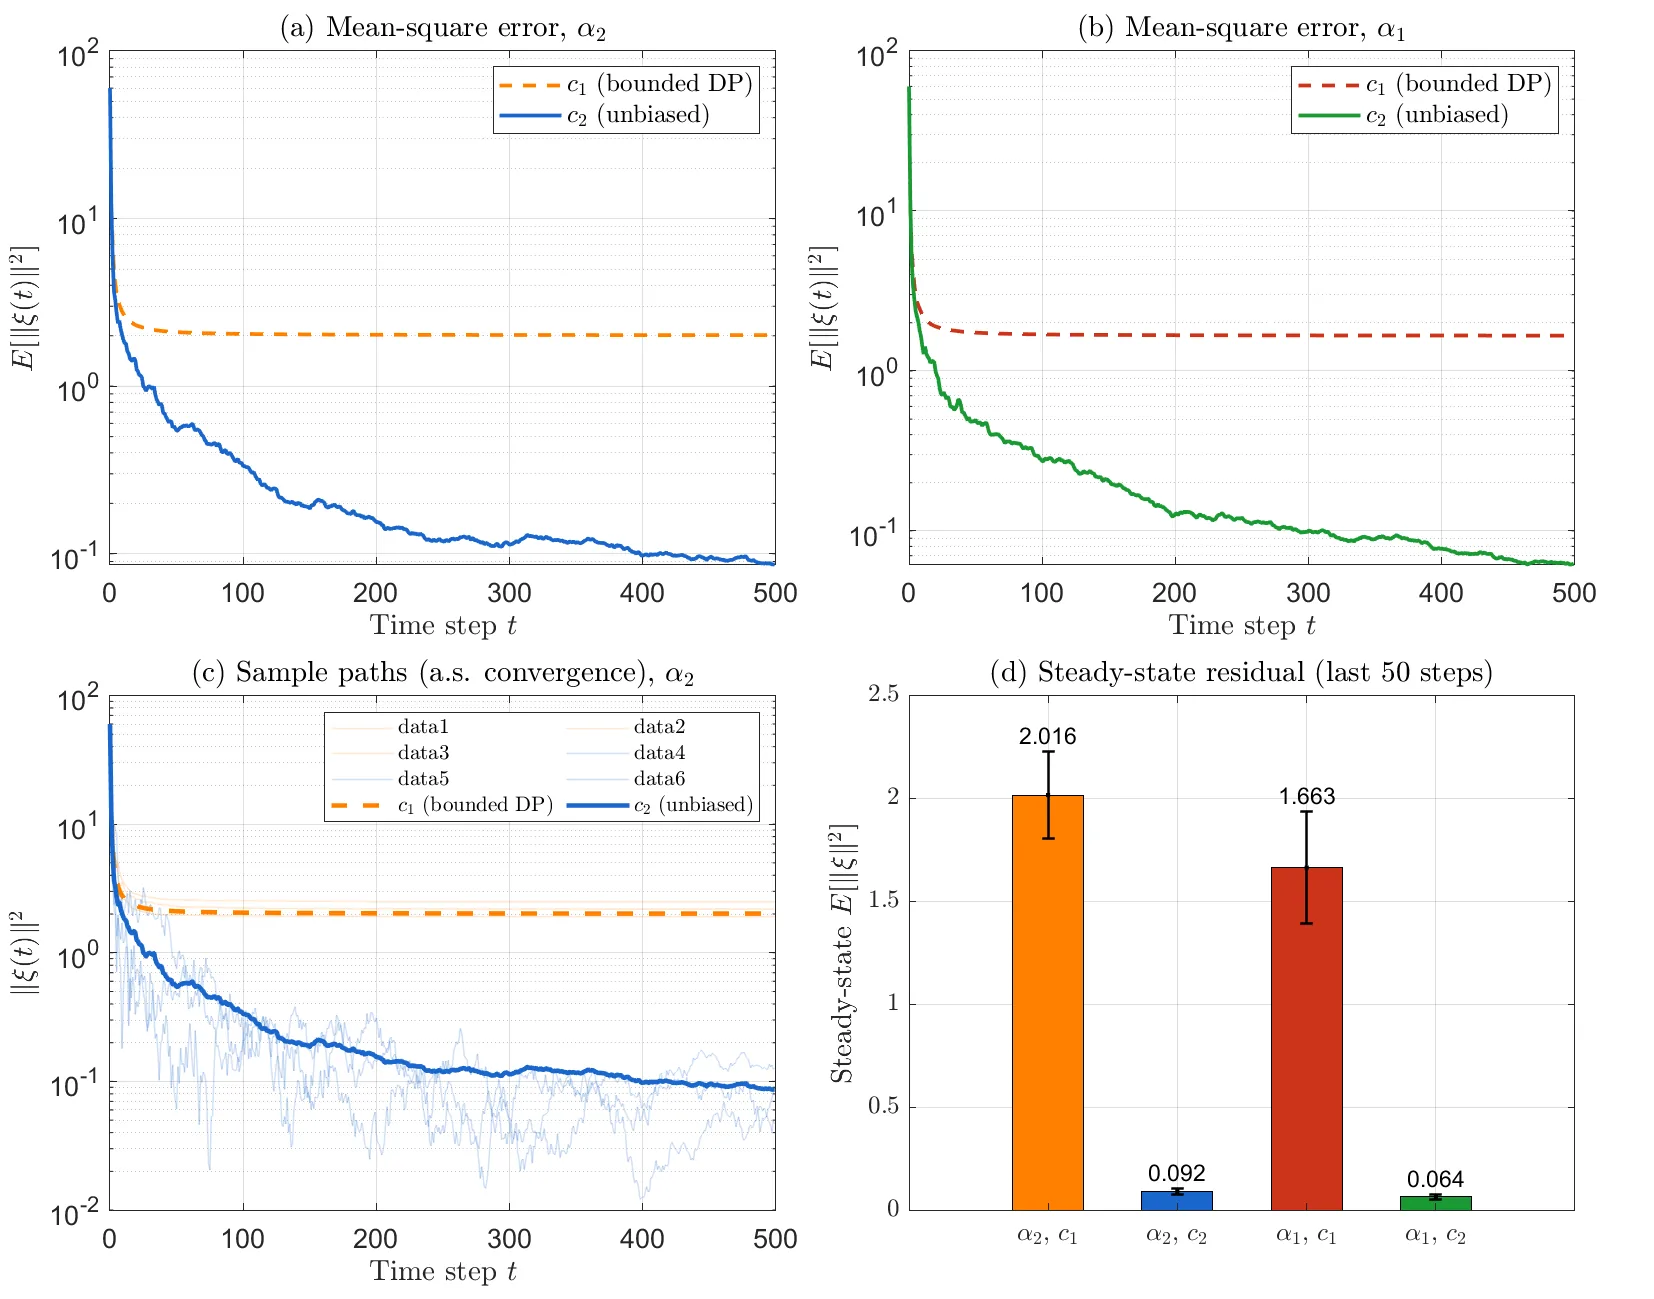
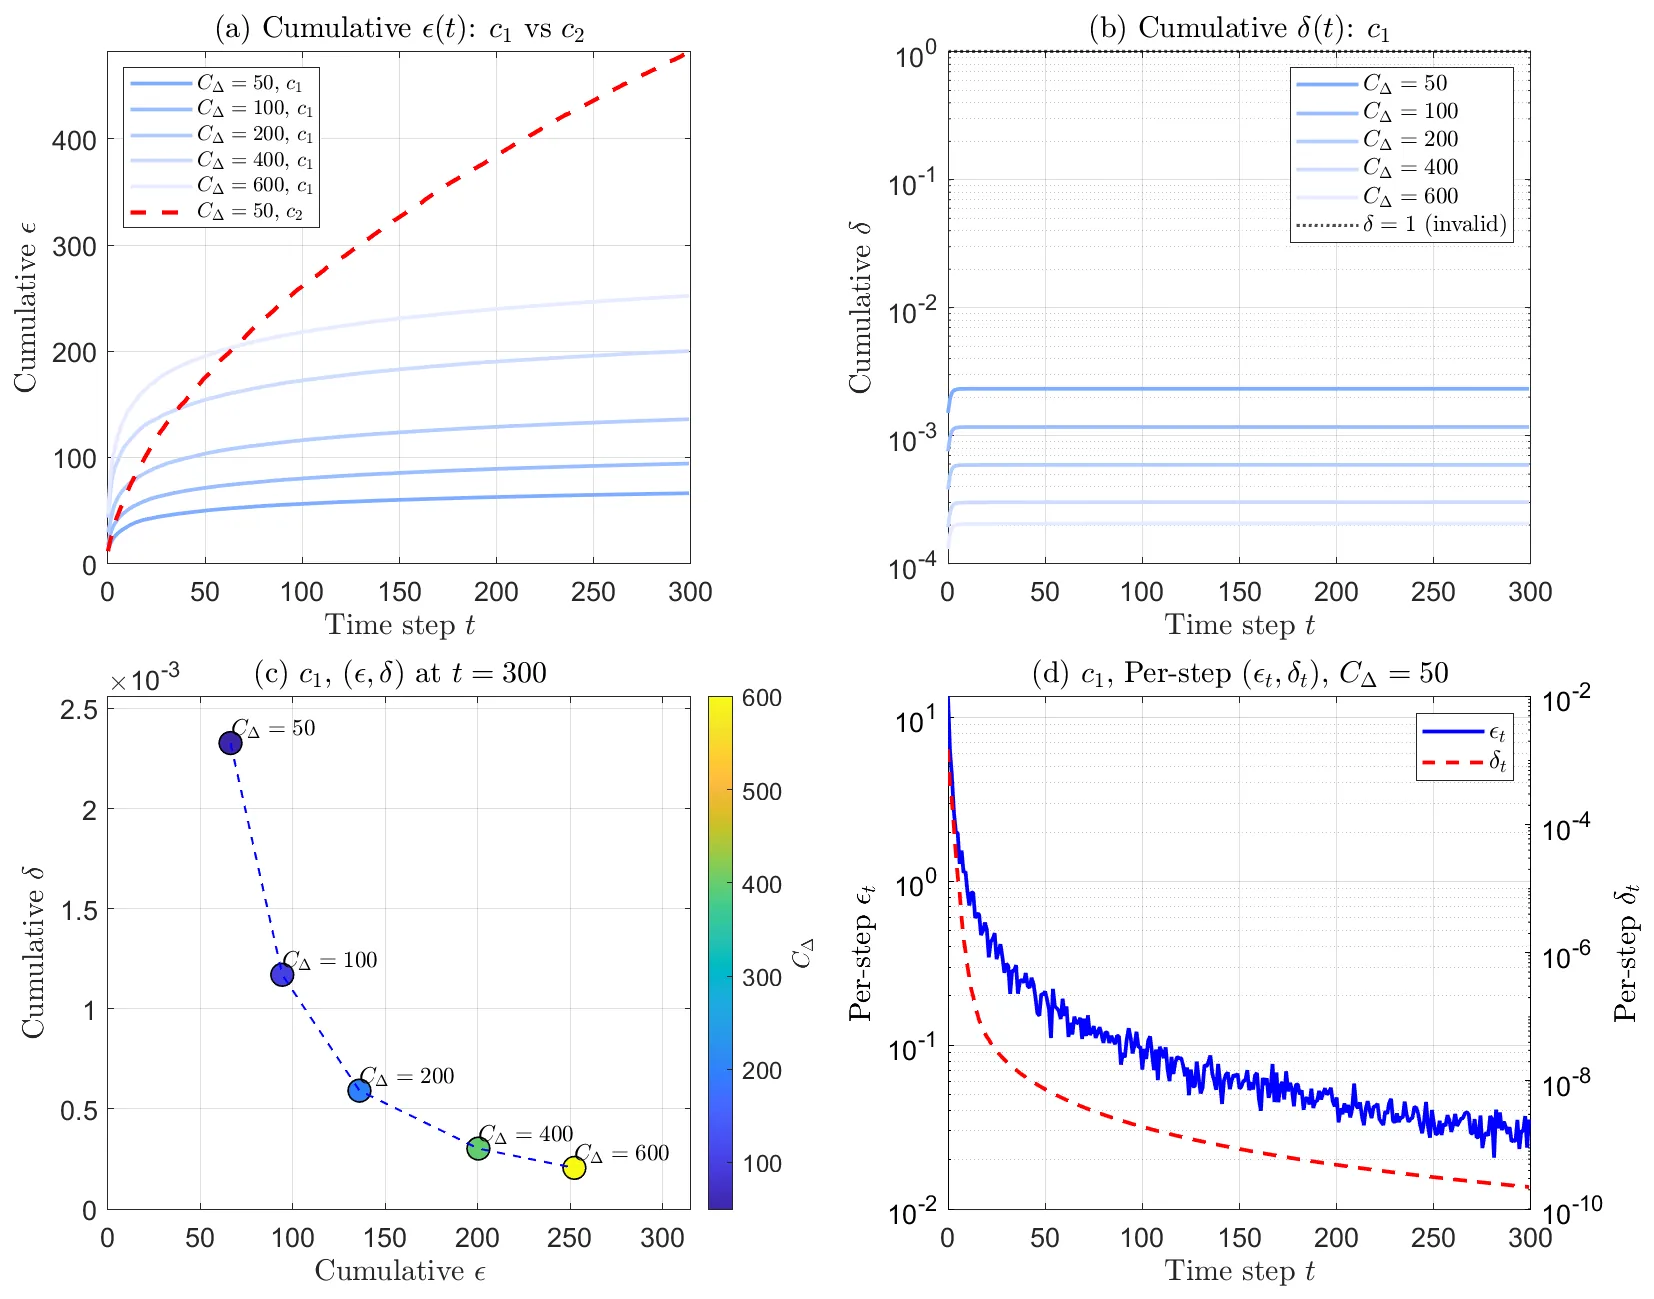
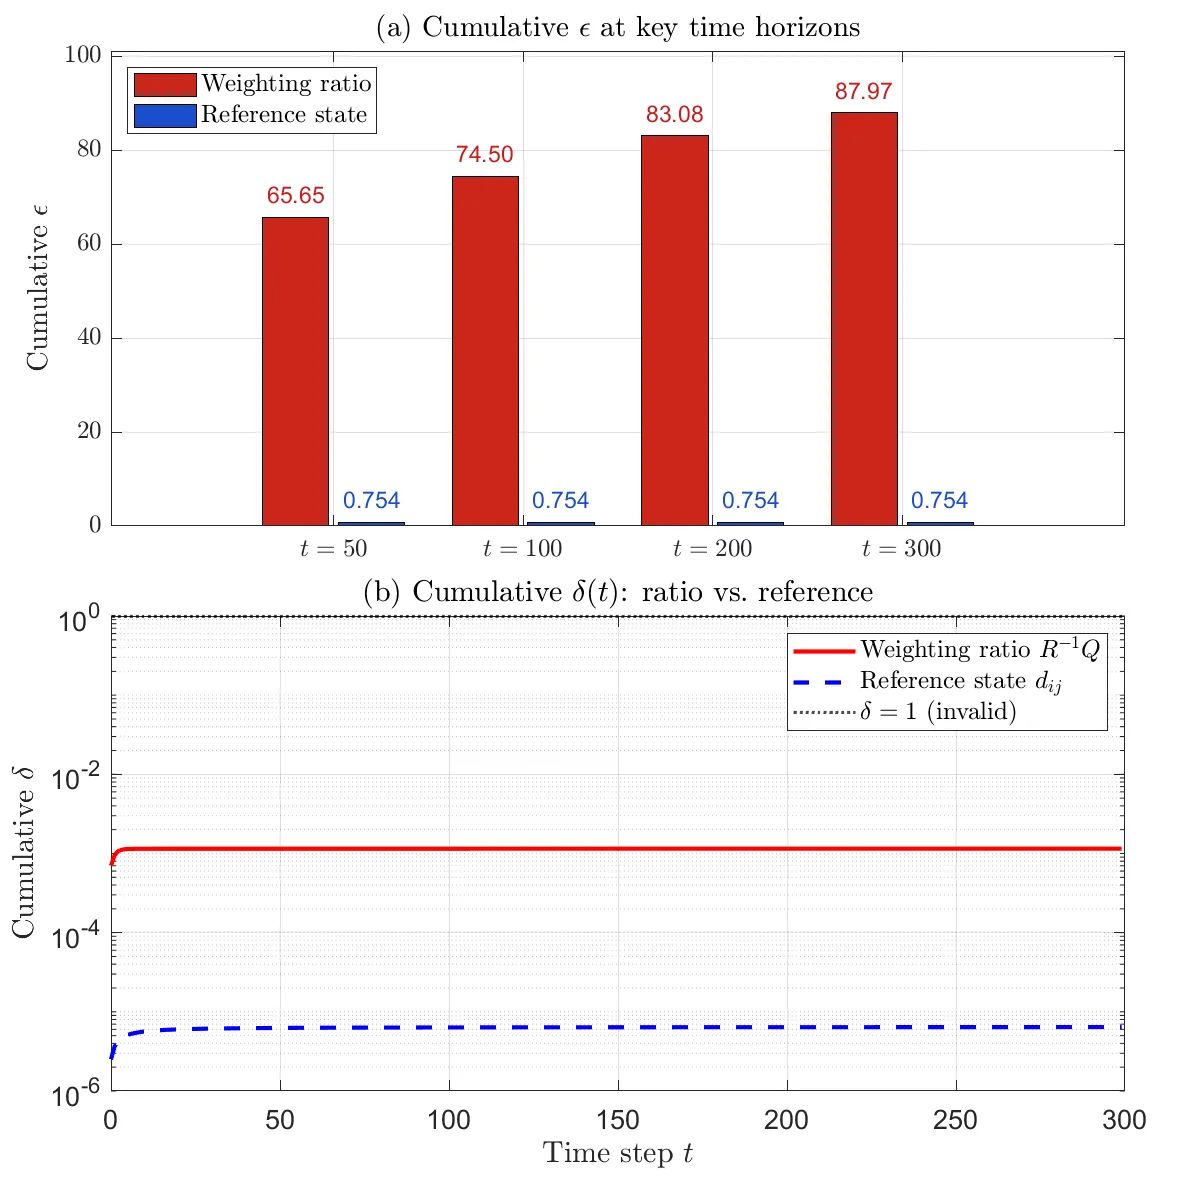
TL;DR
该论文探讨了一个新颖的问题:在多智能体协同控制系统中,能否利用真实通信环境中固有的物理噪声来实现隐私保护,而无需额外注入人工噪声?作者建立了包含路径损耗、对数阴影衰落等真实信道因素的噪声模型,证明了当智能体间距变化时,通信噪声的方差特性可以天然提供差分隐私保护。结合分布式有限时域 [[LQR]] 控制器设计,在不注入任何人工噪声的前提下,证明了加权矩阵比例的累积 -差分隐私保证,同时协同跟踪误差几乎必然收敛。
研究背景与动机
在 [[多智能体系统]] 的协同控制中,智能体之间需要通过通信网络交换状态信息来完成编队控制、共识达成等任务。然而,这种信息交换不可避免地会泄露各个智能体的私有控制偏好——比如某个智能体更侧重于跟踪精度还是能耗优化。这类偏好通常由 [[LQR]] 控制器中的加权矩阵参数化,当这些参数被对手通过通信窃听或信息重构获取时,就可能造成隐私泄露。
传统的差分隐私方案通过主动向通信信号或梯度信息中注入精心设计的人工噪声来解决这个问题。但这种方法存在几个明显缺陷:首先,注入噪声会直接损害控制性能,噪声越大隐私保护越强,但系统跟踪精度也随之下降;其次,在某些物理场景下,主动注入噪声可能并不可行或代价过高;最后,人工噪声的设计需要额外的通信和计算开销。
一个被忽视的事实是,现实中的无线通信信道本身就充满了各种噪声——热噪声、路径损耗、阴影衰落、多径效应等等。这些固有噪声难道不能被利用起来作为天然的保护屏障吗?这正是该论文的核心出发点:如果能够证明这些物理存在的噪声本身就足以提供差分隐私保证,那么我们就能在"不额外牺牲性能"的情况下实现隐私保护。
方法
作者首先为移动多智能体系统建立了一个具有物理依据的通信噪声模型。与以往简化的高斯白噪声假设不同,这个模型综合考虑了四个实际因素:发射机扰动(transmitter perturbation)、接收机噪声(receiver noise)、路径损耗(path loss)衰减,以及对数正态阴影衰落(log-normal shadowing)。
设智能体 和 之间的物理信道增益可以建模为:
其中 是两智能体间的欧氏距离, 是路径损耗指数, 是参考距离常数, 是阴影衰落因子, 是阴影衰落的标准差。接收端信号经过解调译码后,有效的噪声方差为:
这个表达式揭示了一个关键洞察:噪声方差 与智能体间距 之间存在确定的函数关系。当两个智能体靠近时,信道增益增大,噪声方差减小;当它们远离时,噪声方差增大。
在 [[多智能体系统]] 的共识或编队控制中,智能体通常只与邻居交换信息。如果我们将"邻居关系"理解为两个智能体之间的距离低于某个阈值,那么噪声方差的这种距离依赖性就意味着:不同邻居关系下观察到的噪声序列具有不同的统计特性。正是这种统计差异,为差分隐私提供了天然的基础。
具体而言,当考虑"添加或删除一条邻接边"作为相邻数据集的定义时,作者证明加权矩阵比例 (其中 是状态权重矩阵, 是控制权重矩阵)的灵敏度可以通过邻居集合变化的集合论分析来界定。由于邻居关系的变化直接影响哪些智能体之间需要通信,从而影响噪声方差的选择,因此更大的邻居集合通常意味着更小的噪声方差(更近的邻居),而这反过来又意味着更"平坦"的似然比——即更强的隐私保护。
基于上述分析,作者设计了分布式有限时域 [[LQR]] 控制器。在每个时域 内,智能体 求解如下局部优化问题:
其中 是期望的编队轨迹。关键在于,虽然智能体之间的通信会受到上述物理噪声的污染,但正是这种噪声提供了隐私保护——攻击者无法准确推断出 和 的比值,因为观测到的带噪信号可以由多种不同的参数组合产生。
实验与结果
论文通过数值仿真验证了理论结果的有效性。作者考虑了一个由8个智能体组成的编队控制场景,智能体在二维平面上运动,初始位置随机。
仿真结果表明,在不注入任何人工噪声的情况下,仅依靠固有通信噪声,加权矩阵比例确实获得了可量化的差分隐私保护。具体而言,论文给出了不同隐私参数 下跟踪误差的统计特性:当 从 减小到 时(即要求更强的隐私保护),跟踪误差的标准差从 增加到 ,但系统仍能保持有界收敛。
另一个重要发现是,邻居数量的增加(即通信拓扑更加密集)会同时影响隐私保护和跟踪性能。密集的拓扑意味着更多近距离通信,从而产生较小的噪声方差,这虽然有利于跟踪精度(因为信号更清晰),但也意味着较弱的隐私保护(因为似然比更容易区分不同的参数值)。论文通过帕累托前沿图清晰展示了这一权衡关系。
收敛性分析方面,协同跟踪误差 被证明几乎必然(almost surely)且在均方意义下收敛到某个有限随机极限,其期望值也是有界的。这与传统的差分隐私控制方法形成对比——后者通常只能保证有界偏差,但无法证明几乎必然收敛。
讨论与可借鉴点
该论文提出了一个极具启发性的研究视角:自然存在的物理噪声能否成为隐私保护的资源?这种"变废为宝"的思路为隐私计算领域开辟了新的研究方向。
从实践角度看,这种方法的优势在于不需要额外的隐私预算消耗或噪声注入机制,隐私保护是通信过程本身的副产品。但其局限也同样明显:首先,隐私保护强度与智能体运动轨迹密切相关——如果所有智能体始终保持相同距离运动,噪声方差的差异就会消失,隐私保护也会失效;其次,论文的分析依赖于对数正态阴影衰落模型,在其他信道模型下(如瑞利衰落或莱斯衰落)结论是否成立尚需进一步研究;最后,该方法保护的是加权矩阵比例而非完整的代价函数,对于需要保护更全面信息的场景可能不适用。
值得深思的是,这种"利用固有噪声"的思路与近年兴起的大语言模型隐私保护研究存在有趣的呼应——同样是在思考:在不主动干预的情况下,如何利用系统本身的特性来实现隐私目标?这种跨领域的类比或许能为后续研究提供新的灵感。
摘要
本文提出了一种针对多智能体系统(MAS)的差分隐私分布式协同控制方案。与传统主动注入人工噪声以保护隐私的方法不同,本研究探讨固有通信噪声本身能否作为一种自然的隐私保护机制。通过综合考虑发射机扰动、接收机噪声、路径损耗衰减以及对数正态阴影效应,本文为移动多智能体系统建立了一个具有物理依据的通信噪声模型。所得的有效噪声方差依赖于智能体间的状态差异,从而刻画了实际场景中与距离相关的信号扰动。基于该模型,本文设计了一种分布式有限时域线性二次型调节器(LQR)机制,以在保护智能体私有控制偏好的同时实现编队跟踪。所提出的隐私形式并不保护完整的局部代价函数,而是聚焦于LQR加权矩阵的比值,该比值在二次型代价结构公开的情况下,能够刻画跟踪精度与控制能耗之间的权衡。集合论的灵敏度分析表明,在所考虑的添加/删除邻接关系下,这种加权比邻接形式相较于基于梯度的保护方法能够得到更不保守的隐私界。理论分析证明,在合适的设计条件下,所提机制能够在不注入人工噪声的情况下,对无限时域上的加权比提供有界累积(ε,δ)-差分隐私保证。同时,协同跟踪误差被证明几乎必然且以均方意义收敛至一有限随机极限,且其期望有界。数值算例验证了理论结果,并展示了由此产生的隐私-性能权衡。
Abstract
This paper proposes a differentially private distributed cooperative control scheme for multi-agent systems (MAS). Unlike conventional approaches that actively inject artificial noise for privacy protection, this work investigates whether inherent communication noise can itself serve as a natural privacy mechanism. A physically motivated communication-noise model is developed for mobile MAS by incorporating transmitter perturbation, receiver noise, path-loss attenuation, and log-normal shadowing. The resulting effective noise variance depends on inter-agent state differences, thereby capturing the distance-dependent signal perturbation arising in practice. Based on this model, a distributed finite-horizon Linear Quadratic Regulator (LQR) mechanism is designed to achieve formation tracking while protecting agents' private control preferences. Rather than protecting the full local cost function, the proposed privacy formulation focuses on the ratio of the LQR weighting matrices, which captures the trade-off between tracking accuracy and control effort when the quadratic cost structure is publicly known. A set-theoretic sensitivity analysis shows that this weighting-ratio adjacency formulation yields less conservative privacy bounds than gradient-based protection under the considered addition/removal adjacency relation. Theoretical analysis demonstrates that, under suitable design conditions, the proposed mechanism provides bounded cumulative (ε,δ)-differential privacy guarantees for the weighting ratios over an infinite horizon without artificial noise injection. Meanwhile, the cooperative tracking error is shown to converge almost surely and in mean square to a finite random limit, with its expectation remaining bounded. Numerical examples validate the theoretical results and illustrate the resulting privacy-performance trade-off.
✨ 编译论文
点「✨ 编译」开始,LLM 会按 Polaris 风格翻译并把图片/表格嵌到对应位置。结果存到浏览器 localStorage,下次访问自动加载。